Static Detection
Firmas y Reglas
Por ejemplo las reglas YARA usada por la mayoría de analistas si existe una regla que busque por VirtualAlloc va a hacer match
Hash Detection
Es la forma mas simple se hace un hash del malware y se compara en las bases de datos
PE Metadata Detection
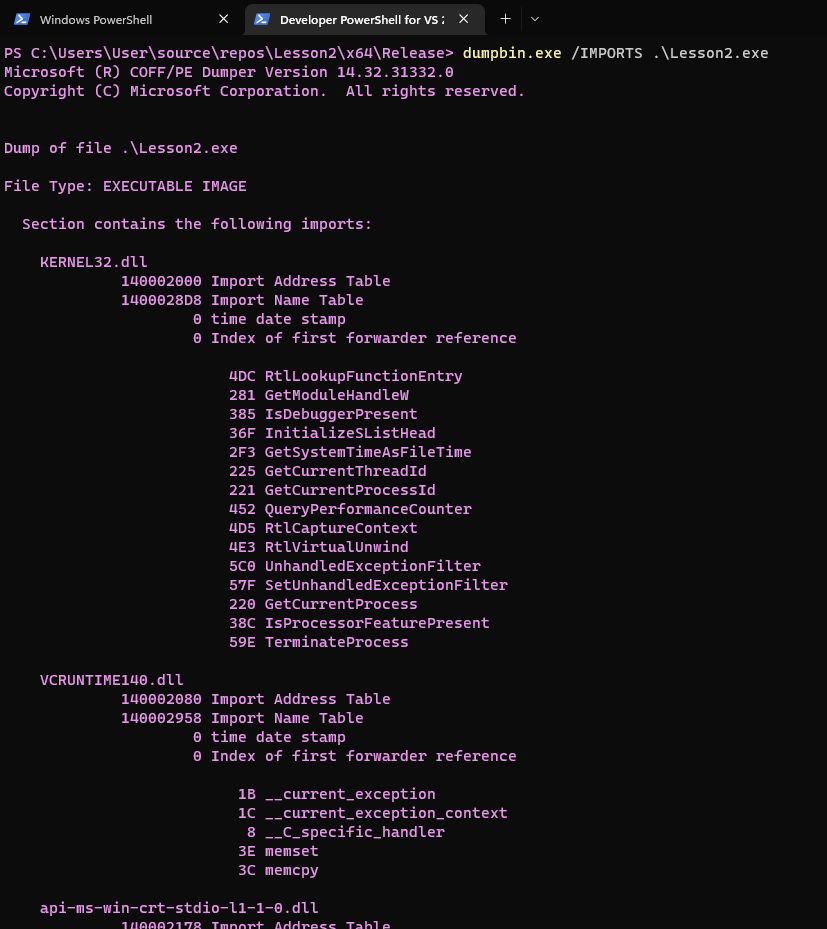
Por ejemplo el ransomware usa APIs como CreateFileA/W, SetFilePointer, and ReadFile/WriteFile, CryptCreateHash, eso le da al analista sospechas, se puede analizar con dumpbin.exe
Reputation-based Detection
Microsoft Defender SmartScreen evalua descargas, URLs, apps, certificados firmados y aunque no haga match con algun malware puede saltar al no tener una reputación establecida
Cloud Analysis
Los EDRs o AVs pueden usar la nube para analizar el malware y da una respuesta final si es peligroso o no
Machine Learning Detection
Usando LLMs analizan caracteristicas como procesos que corren, scripts para ver lo sospechoso que son
Heuristic Detection
Es util porque el malware se puede cambiar, reconstruir, empaquetar o obfuscar. El malware se sube a un sandbox que lo ejecuta y ve lo que hace
Memory Scanning
Se observa patrones sospechosos, strings, memoria privada ejecutable, regiones RWX
API Monitoring and API Hooking
Observa cómo interactúa un proceso con el sistema operativo a través de las funciones expuestas por las DLL, como kernel32.dll, KernelBase.dll, advapi32.dll y ntdll.dll.
Por ejemplo WriteProcessMemory no es malo de por sí pero la relacion entre el proceso de origen el de destino, la protección de memoria puede dar señales.
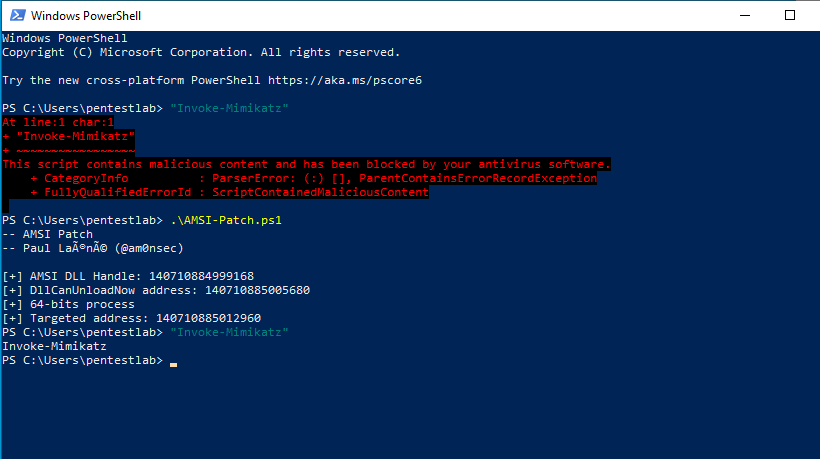
AMSI
ETW And Event Telemetry
Es un monitoreo de Windows usadas por las aplicaciones, servicios y el SO que producen event telemetry.
Se puede usar para observar actividad como la creacion de procesos, hilos, carga de imagenes, actividad de archivos, actividad de registros, actividad de red, Powershell, Autenticacion y kernel
Sysmon and Endpoint Logs
Es un sistema de Monitoreo de Microsoft que guarda detalle del sistema de Windows, lo guarda en el Windows Event Log y puede guardar actividad como el anterior punto
Manual Analysis
Analisis de malware manual